utworzone przez Redakcja Pentestica | niedziela, 06.09.2026, 08:37 | Blog
Politykę bezpieczeństwa informacji pisze się od własnych systemów, ról i decyzji, nie od pobranego pliku. Sześć sygnałów, że wzór z internetu opiera się na uchylonych przepisach, oraz siedem kroków pisania dokumentu na własnych danych.
utworzone przez Redakcja Pentestica | sobota, 05.09.2026, 08:34 | Blog
SZBI składa się z zakresu, ról, analizy ryzyka, zabezpieczeń, dokumentacji i audytów. Sprawdź strukturę wg ISO/IEC 27001:2022 i kolejność budowy systemu.
utworzone przez Redakcja Pentestica | piątek, 04.09.2026, 08:08 | Blog
OWASP Top 10 w wydaniu 2025: wszystkie dziesięć kategorii, co każda oznacza w praktyce, gdzie jej szukać u siebie i co zmieniło się względem wydania 2021.
utworzone przez Redakcja Pentestica | czwartek, 03.09.2026, 10:50 | Blog
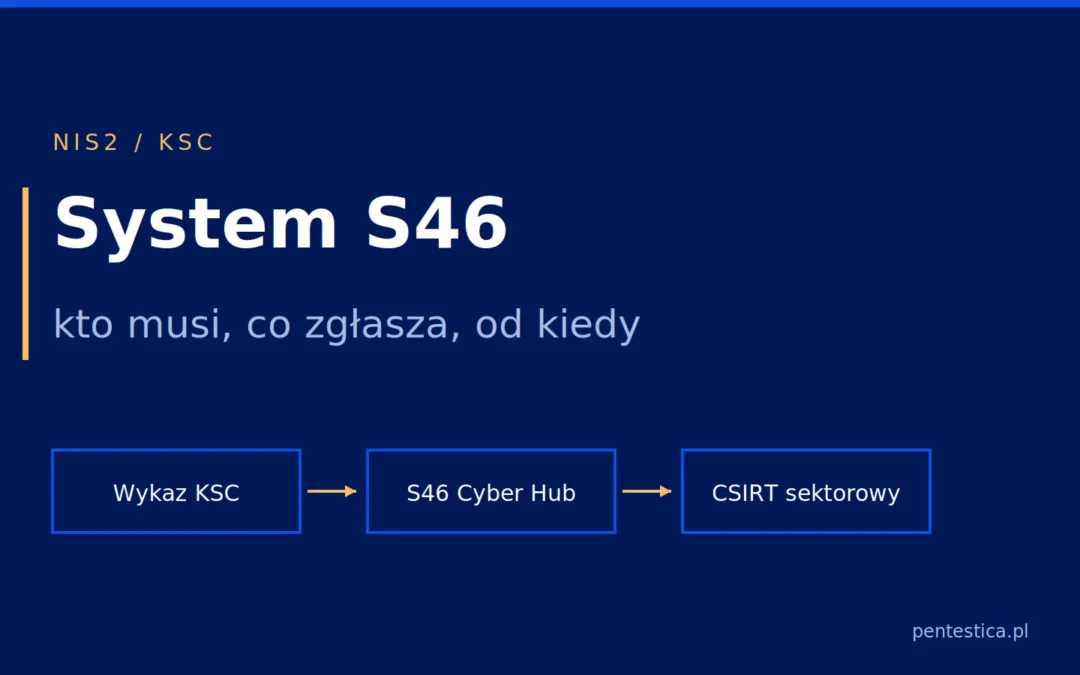
System S46 to system teleinformatyczny krajowego systemu cyberbezpieczeństwa, przez który podmioty kluczowe i ważne zgłaszają incydenty. Wykaz KSC to jego osobna aplikacja: wpis w Wykazie uruchamia konto w S46, a termin na rozpoczęcie korzystania upływa 3 kwietnia 2027 r.
utworzone przez Redakcja Pentestica | środa, 02.09.2026, 18:48 | Blog
Audyt informatyczny ocenia cały obszar IT, audyt bezpieczeństwa IT sprawdza zgodność zabezpieczeń z wymaganiami, skanowanie podatności wykrywa znane luki, a test penetracyjny potwierdza, czy da się je wykorzystać. Porównanie czterech usług z podstawą metodyczną i tabelą decyzyjną.
